Salix Agents

Monitoriza servidores Windows, Linux y macOS desde dentro

Los agentes Salix añaden monitorización interna de servidores al mismo espacio de trabajo que las comprobaciones externas. Instala un agente ligero en Windows, Linux o macOS para enviar señales prácticas de salud mediante HTTPS saliente: CPU, memoria, discos, servicios, procesos, registros y evidencias específicas del sistema, sin abrir puertos entrantes de monitorización.

Vista actual de la aplicación

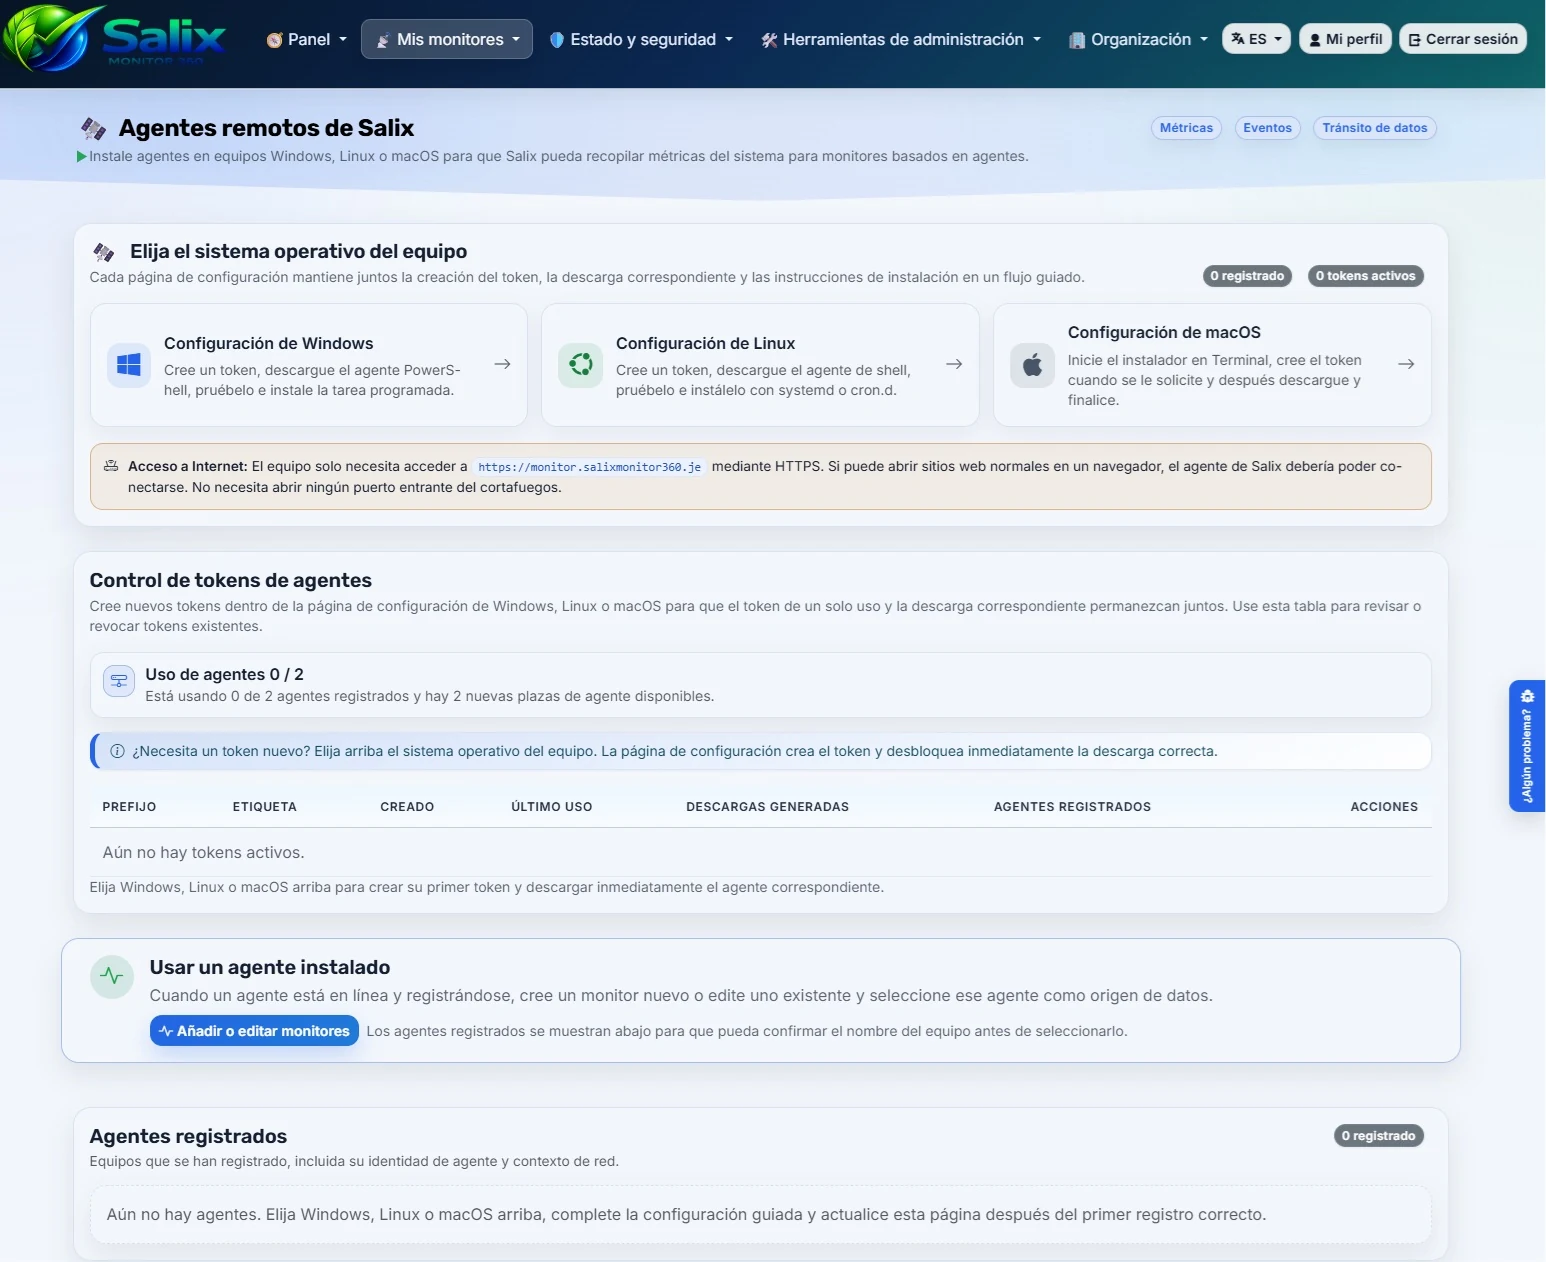
Configuración, tokens y registros de agentes en un solo lugar

La página de agentes reúne ahora las instrucciones de configuración, la creación de tokens, las descargas, los comandos de instalación y los registros de las máquinas, para que el despliegue siga siendo comprensible.

Página de agentes en Salix Monitor 360
Página de agentes SalixTokens, descargas y registros

Qué hacen los agentes

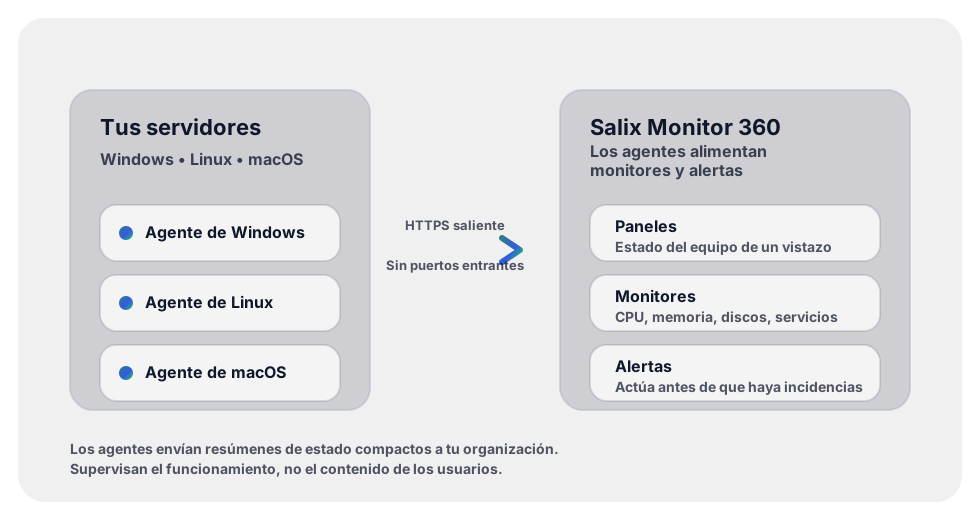
La mayoría de las comprobaciones observan un servicio desde fuera. Es útil, pero no siempre explica por qué algo va lento, falla o es inestable. Los agentes aportan una vista interna: se ejecutan en la máquina e informan de las señales que normalmente revisarías al diagnosticar un problema.

Diagrama: los agentes de los servidores envían instantáneas de estado a Salix Monitor 360

Tres agentes con tipos de monitor específicos del sistema

Salix Monitor 360 ofrece tres agentes: uno para Windows, uno para Linux, y uno para macOS. Comparten la misma idea sencilla de instalar e informar, pero sus tipos de monitor activos se mantienen deliberadamente separados por sistema operativo.

  • Agente de Windows - estado de hosts Windows, comprobaciones de discos lógicos, servicios de Windows, señales de procesos y fuentes del Registro de eventos de Windows.
  • Agente de Linux - estado de hosts Linux, comprobaciones de puntos de montaje, servicios o demonios, señales de procesos y fuentes de registros Linux.
  • Agente de macOS - estado de hosts macOS, comprobaciones de puntos de montaje, servicios o demonios, señales de procesos y fuentes de registros macOS.

En el formulario del monitor, un tipo de Windows requiere un agente de Windows, uno de Linux requiere un agente de Linux y uno de macOS requiere un agente de macOS. Así la configuración es coherente y se evita asociar un monitor al tipo de máquina equivocado.

Fácil de configurar. Fácil de confiar.

Los agentes están diseñados para un despliegue sin complicaciones: generas un token de agente en la aplicación, instalas el agente en la máquina y empieza a informar.

  • Sin cambios en el cortafuegos de entrada - los agentes se conectan hacia fuera mediante HTTPS por el puerto TCP 443.
  • Un agente por host - limpio, predecible y fácil de gestionar.
  • Revocación en cualquier momento - si rotas el acceso, puedes desactivar un token al instante.

El objetivo es sencillo: configuración rápida, señales fiables y una vista clara del estado del servidor sin convertir la monitorización en un proyecto.

Despliegue sencillo

Qué necesita un agente para funcionar

Un agente Salix no necesita una ruta entrante desde Internet ni un rediseño complicado de la red. Basta con un host compatible, un token limitado a la organización y una conexión web saliente normal.

Requisitos prácticos

  • Un host Windows, Linux o macOS que corresponda al agente que instalas.
  • HTTPS saliente por el puerto TCP 443 hacia tu servicio Salix Monitor 360.
  • Resolución DNS para que el host pueda acceder al servicio por nombre.
  • Un token de agente generado dentro de la organización correcta.
  • Permiso para instalar y ejecutar el agente en la máquina.

No necesitas abrir un puerto de entrada, exponer el host con una dirección IP pública ni permitir que Salix inicie conexiones hacia tu red.

¿Por qué utilizar agentes Salix?

  • Diagnóstico más rápido - relaciona un fallo externo con indicios de CPU, memoria, disco, servicio o proceso del host.
  • Cobertura para sistemas privados - incluye servidores y dispositivos internos que no son accesibles públicamente.
  • Una única visión operativa - incorpora el estado del host a los mismos paneles, incidentes, alertas e informes que la monitorización de servicios.
  • Empezar poco a poco - demuestra el valor en una máquina importante y amplía después a tu ritmo.

El resultado es un camino más corto desde «algo va mal» hasta una explicación útil de lo que está haciendo la máquina.

¿Qué informan realmente los agentes?

Los agentes envían resúmenes compactos de métricas para alimentar los monitores y las alertas. Están diseñados para supervisar el estado operativo, no para recopilar contenido de los usuarios.

Señales de estado del host

  • CPU - señales de uso y presión del host.
  • Memoria - presión de memoria y señales de advertencia relacionadas con el intercambio cuando el agente las informa.
  • Uso de disco - puntos de montaje Linux/macOS y unidades lógicas de Windows, con selector cuando el agente ha informado del inventario.
  • Tiempo de actividad - reinicios inesperados e indicios de estabilidad.
  • Interfaces de red - nombres de interfaces y contadores cuando están presentes en los datos del agente.

Estas son las señales del host que la mayoría de los equipos necesita para que los servidores sigan estables y predecibles.

Los tipos de monitor activos coinciden con el sistema del agente

  • Comprobaciones de Windows - utiliza agentes de Windows para métricas de hosts Windows, servicios, procesos, discos lógicos y fuentes del Registro de eventos.
  • Comprobaciones de Linux - utiliza agentes de Linux para métricas de hosts Linux, puntos de montaje, servicios o demonios, procesos y fuentes de registros Linux.
  • Comprobaciones de macOS - utiliza agentes de macOS para métricas de hosts macOS, puntos de montaje, servicios o demonios, procesos y fuentes de registros macOS.
  • Se evitan asociaciones con el sistema equivocado - la aplicación muestra los agentes que coinciden con el tipo de monitor específico del sistema seleccionado.

La aplicación solo ofrece agentes que coinciden con el tipo de monitor específico del sistema seleccionado, manteniendo la configuración clara y precisa.

Inventario de servicios, procesos, discos y registros

  • Servicios/demonios - elige entre los servicios informados por el agente seleccionado.
  • Procesos - utiliza los datos informados sobre los principales procesos para elegir comprobaciones significativas.
  • Puntos de montaje y unidades - selecciona puntos de montaje Linux/macOS o etiquetas de unidades y volúmenes de Windows cuando estén disponibles.
  • Registros y registros de eventos - las fuentes de registros Linux/macOS y las del Registro de eventos de Windows se tratan por separado.

Los desplegables basados en inventario dependen de lo que el agente haya informado realmente, por lo que la configuración se basa en la máquina real y no en suposiciones.

Visible en paneles y modo TV

  • Actualidad de los agentes - consulta cuándo se registró un host por última vez.
  • Estado del host - reúne señales de CPU, memoria, disco y servicios en vistas claras.
  • Visibilidad compartida - muestra información importante del estado de los hosts en el panel de administración normal cuando se abre en modo TV.

Esto ayuda a detectar agentes desactualizados y hosts con problemas antes de que un pequeño fallo del servidor se convierta en la sorpresa del día.

Seguridad y privacidad de los agentes

Los agentes se comunican mediante HTTPS y utilizan un token creado en tu cuenta de Salix Monitor 360. Si revocas el token, el agente deja de informar. Ese es el mecanismo de control.

  • Diseñado para su finalidad: los datos se limitan a las señales de monitorización que configuras.
  • Sin exposición entrante: los agentes se conectan hacia fuera y no abres puertos a Internet.
  • Controlado por roles: quién puede ver los resultados de los agentes depende de los permisos de tu organización dentro de la aplicación.

¿Dónde encajan mejor los agentes?

Los agentes son ideales para sistemas internos, máquinas críticas pero no necesariamente públicas: controladores de dominio, servidores de archivos, API internas, servidores de bases de datos, agentes de compilación y «esa máquina que nadie quiere tocar».

Utiliza agentes junto con tus monitores normales. Las comprobaciones externas te indican lo que ven los usuarios; las comprobaciones del sistema realizadas por un agente ayudan a entender qué hace el equipo Windows, Linux o macOS. Juntas ofrecen respuestas más rápidas y reducen los diagnósticos a ciegas.