Salix Agents

Supervisez les serveurs Windows, Linux et macOS de l'intérieur

Les agents Salix ajoutent la supervision interne des serveurs au même espace de travail que vos contrôles externes. Installez un agent léger sur Windows, Linux ou macOS pour transmettre des indicateurs de santé utiles via HTTPS sortant : processeur, mémoire, disques, services, processus, journaux et données propres au système, sans ouvrir de ports entrants dédiés à la supervision.

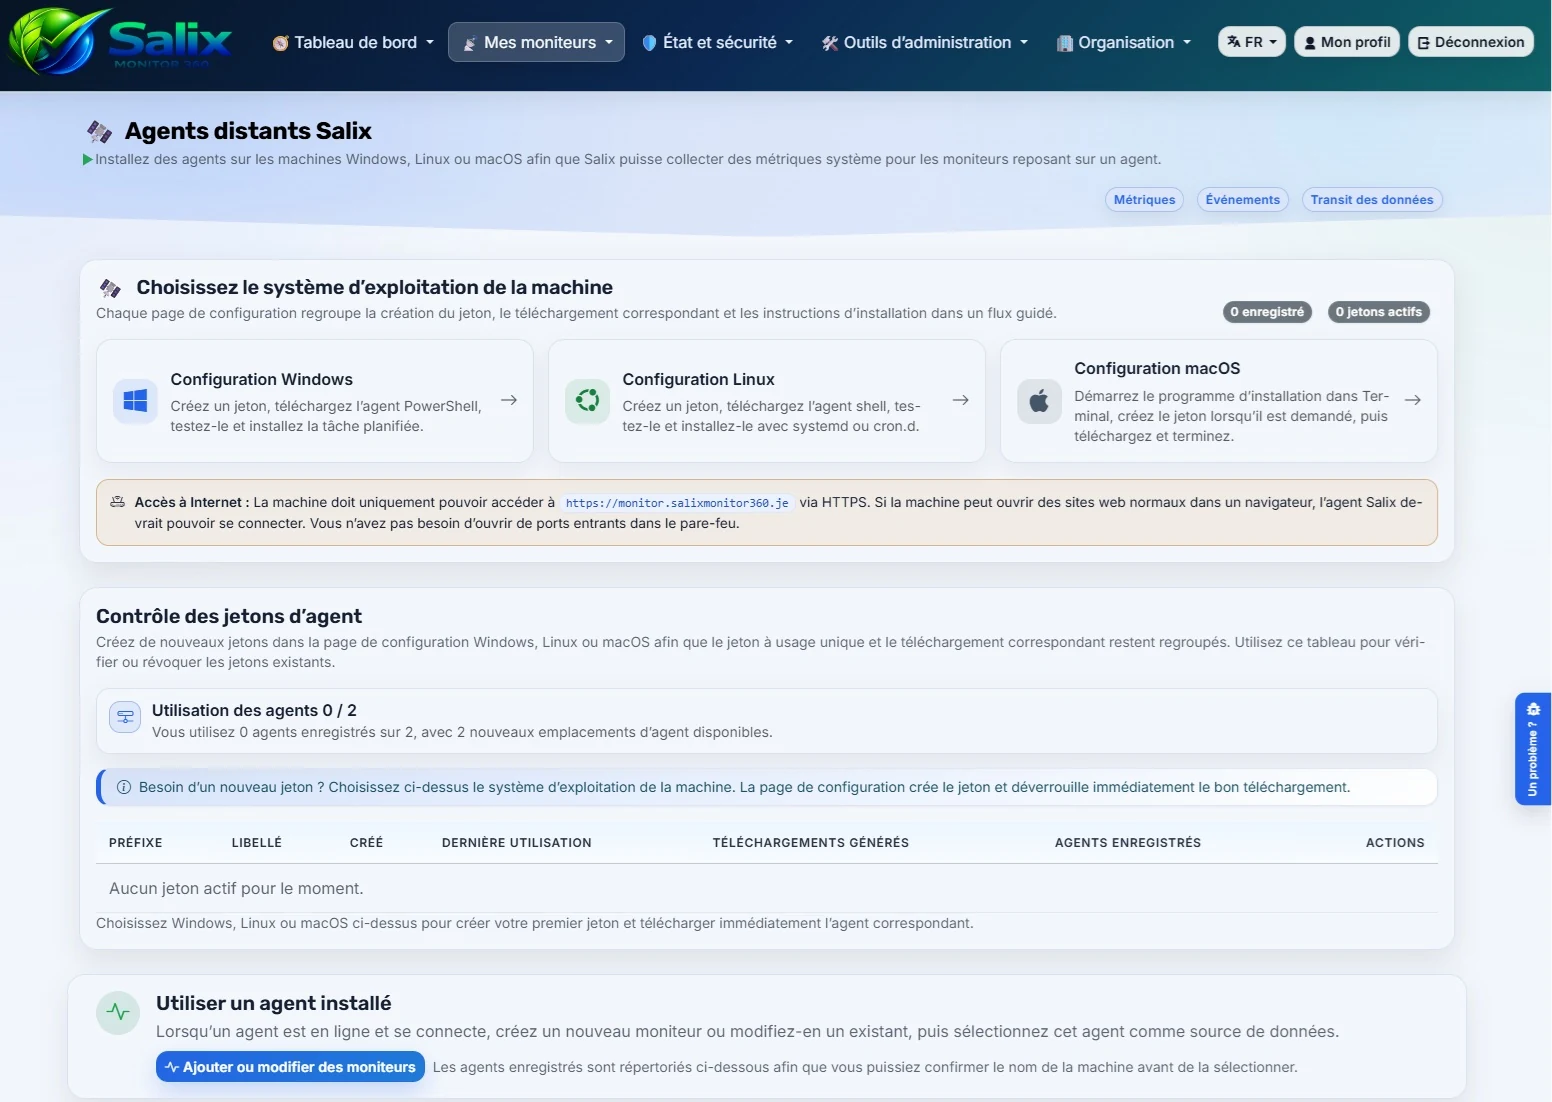
Vue actuelle de l’application

Configuration, jetons et enregistrements des agents au même endroit

La page des agents regroupe désormais les instructions de configuration, la création des jetons, les téléchargements, les commandes d’installation et les enregistrements des machines, afin que le déploiement reste compréhensible.

Page des agents dans Salix Monitor 360
Page des agents SalixJetons, téléchargements et enregistrements

Rôle des agents

La plupart des outils de supervision contrôlent un service de l’extérieur. C’est utile, mais cela n’explique pas toujours pourquoi un élément est lent, défaillant ou instable. Les agents ajoutent une vue de l’intérieur : ils s’exécutent sur la machine et transmettent les signaux que vous consulteriez normalement lors d’un diagnostic.

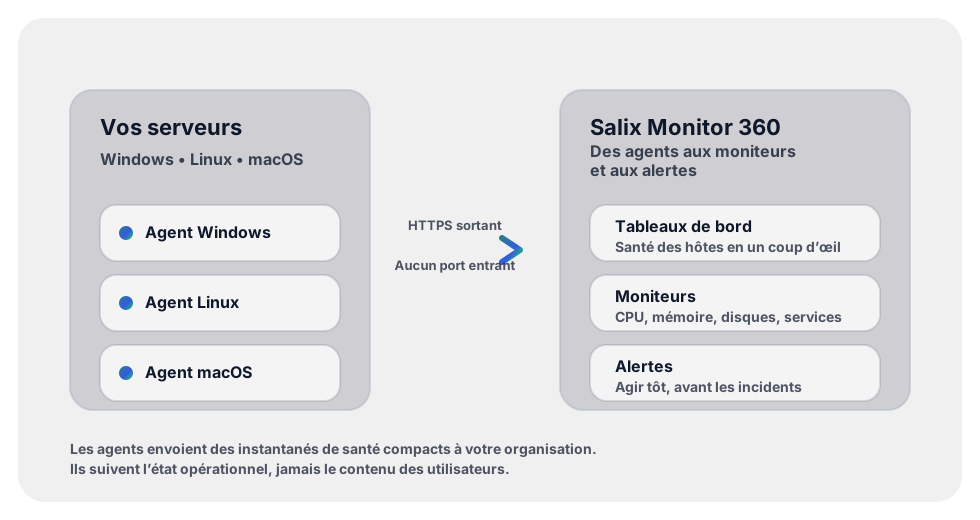
Schéma : les agents installés sur les serveurs envoient des instantanés d’état à Salix Monitor 360

Trois agents avec des types de moniteurs propres à chaque système

Salix Monitor 360 propose trois agents: un pour Windows, un pour Linux, et un pour macOS. Ils reposent sur le même principe simple d’installation et de transmission, mais leurs types de moniteurs actifs restent volontairement séparés selon le système d’exploitation.

  • Agent Windows - état des hôtes Windows, contrôles des disques logiques, services Windows, signaux de processus et sources du journal des événements Windows.
  • Agent Linux - état des hôtes Linux, contrôles des points de montage, services ou démons, signaux de processus et sources de journaux Linux.
  • Agent macOS - état des hôtes macOS, contrôles des points de montage, services ou démons, signaux de processus et sources de journaux macOS.

Dans le formulaire du moniteur, un type Windows exige un agent Windows, un type Linux exige un agent Linux et un type macOS exige un agent macOS. La configuration reste ainsi cohérente et aucun moniteur ne peut être associé au mauvais type de machine.

Simple à configurer. Simple à approuver.

Les agents sont conçus pour un déploiement sans complication : vous générez un jeton d’agent dans l’application, installez l’agent sur la machine et il commence à transmettre ses données.

  • Aucune modification du pare-feu entrant - les agents établissent une connexion sortante en HTTPS sur le port TCP 443.
  • Un agent par hôte - propre, prévisible et facile à gérer.
  • Révocable à tout moment - si vous renouvelez les accès, vous pouvez désactiver un jeton immédiatement.

L’objectif est simple : une configuration rapide, des signaux fiables et une vue claire de l’état des serveurs, sans transformer la supervision en projet à part entière.

Déploiement simple

Ce dont un agent a besoin

Un agent Salix n’a besoin ni d’une route Internet entrante ni d’une refonte complexe du réseau. Il lui suffit d’un hôte pris en charge, d’un jeton limité à l’organisation et d’une connexion web sortante normale.

Les exigences pratiques

  • Un hôte Windows, Linux ou macOS correspondant à l’agent installé.
  • HTTPS sortant sur le port TCP 443 vers votre service Salix Monitor 360.
  • Résolution DNS afin que l’hôte puisse joindre le service par son nom.
  • Un jeton d’agent généré dans la bonne organisation.
  • L’autorisation d’installer et d’exécuter l’agent sur la machine.

Vous n’avez pas besoin d’ouvrir un port entrant, d’exposer l’hôte avec une adresse IP publique ni d’autoriser Salix à initier des connexions vers votre réseau.

Pourquoi utiliser les agents Salix ?

  • Diagnostic plus rapide - rapprochez une défaillance externe d’indices provenant du processeur, de la mémoire, du disque, des services ou des processus de l’hôte.
  • Couverture des systèmes privés - incluez les serveurs et appareils internes qui ne sont pas accessibles publiquement.
  • Une vue opérationnelle unique - intégrez l’état des hôtes aux mêmes tableaux de bord, incidents, alertes et rapports que la supervision des services.
  • Commencer petit - démontrez la valeur sur une machine importante, puis étendez à votre rythme.

Le chemin entre « quelque chose ne va pas » et une explication utile de ce que fait la machine devient ainsi plus court.

Que transmettent réellement les agents ?

Les agents transmettent des instantanés compacts de mesures pour alimenter les moniteurs et les alertes. Ils servent à suivre l’état opérationnel, et non à collecter le contenu des utilisateurs.

Signaux d’état de l’hôte

  • CPU - signaux d’utilisation et de pression de l’hôte.
  • Mémoire - pression mémoire et signes d’avertissement liés au swap lorsque l’agent les transmet.
  • Utilisation des disques - points de montage Linux/macOS et lecteurs logiques Windows, avec sélection lorsque l’agent a transmis l’inventaire.
  • Disponibilité - redémarrages inattendus et indices de stabilité.
  • Interfaces réseau - noms d’interfaces et compteurs lorsqu’ils figurent dans les données de l’agent.

Voici les signaux hôte dont la plupart des équipes ont besoin pour que leurs serveurs restent stables et prévisibles.

Les types de moniteurs actifs correspondent au système de l’agent

  • Contrôles Windows - utilisez les agents Windows pour les métriques d’hôtes Windows, services, processus, disques logiques et sources du journal des événements.
  • Contrôles Linux - utilisez les agents Linux pour les métriques d’hôtes Linux, points de montage, services ou démons, processus et sources de journaux Linux.
  • Contrôles macOS - utilisez les agents macOS pour les métriques d’hôtes macOS, points de montage, services ou démons, processus et sources de journaux macOS.
  • Les associations au mauvais système sont évitées - l’application affiche les agents correspondant au type de moniteur propre au système sélectionné.

L’application ne propose que les agents correspondant au type de moniteur propre au système sélectionné, pour une configuration claire et précise.

Inventaire des services, processus, disques et journaux

  • Services/démons - choisissez parmi les services transmis par l’agent sélectionné.
  • Processus - utilisez les données des principaux processus transmis pour choisir des contrôles de processus pertinents.
  • Points de montage et lecteurs - sélectionnez les points de montage Linux/macOS ou les libellés de lecteurs et volumes Windows lorsqu’ils sont disponibles.
  • Journaux et journaux d’événements - les sources de journaux Linux/macOS et celles du journal des événements Windows sont traitées séparément.

Les listes déroulantes basées sur l’inventaire dépendent de ce que l’agent a réellement transmis. La configuration repose donc sur la machine réelle et non sur des suppositions.

Visible dans les tableaux de bord et le mode TV

  • Récence des données des agents - voyez quand un hôte s’est enregistré pour la dernière fois.
  • État de l’hôte - rassemblez les signaux du processeur, de la mémoire, des disques et des services dans des vues claires.
  • Visibilité partagée - affichez les informations importantes sur l’état des hôtes dans le tableau de bord d’administration normal lorsqu’il est ouvert en mode TV.

Les équipes peuvent ainsi repérer les agents obsolètes et les hôtes en difficulté avant qu’un petit problème de serveur ne devienne la mauvaise surprise du jour.

Sécurité et confidentialité des agents

Les agents communiquent via HTTPS et utilisent un jeton créé dans votre compte Salix Monitor 360. Si vous révoquez le jeton, l’agent ne peut plus transmettre de données. C’est votre moyen de contrôle.

  • Conçu pour cet usage: les données sont limitées aux signaux de supervision que vous configurez.
  • Aucune exposition entrante: les agents établissent des connexions sortantes ; vous n’ouvrez aucun port vers Internet.
  • Contrôlé par les rôles: l’accès aux résultats des agents suit les autorisations de votre organisation dans l’application.

Où les agents sont-ils les plus utiles ?

Les agents sont particulièrement utiles pour les systèmes internes, ces machines critiques mais pas forcément publiques : contrôleurs de domaine, serveurs de fichiers, API internes, serveurs de bases de données, agents de compilation et cette machine que personne ne veut toucher.

Utilisez les agents avec vos moniteurs habituels. Les contrôles externes vous indiquent ce que voient les utilisateurs; les contrôles du système effectués par un agent aident à comprendre ce que fait la machine Windows, Linux ou macOS. Ensemble, ils apportent des réponses plus rapides et évitent d’avoir à diagnostiquer les incidents à l’aveugle.