Sécurité et confiance

Posture de sécurité et visibilité des vulnérabilités aux côtés de la supervision des serveurs

Salix Monitor 360 associe la supervision de la disponibilité à des contrôles pratiques de posture de sécurité et à des éléments issus d'analyses de vulnérabilités autorisées. Il ne remplace pas un programme de sécurité complet, mais aide les équipes à repérer les certificats arrivant à expiration, les réglages de sécurité web insuffisants et les constats de scan tout en conservant le contexte opérationnel à portée de main.

Visibilité sur la posture et les vulnérabilités

Contrôles de posture et d’hygiène

Regroupez les domaines et applications dans des profils, puis lancez des contrôles réguliers qui fournissent une note simple et une liste de corrections pratiques. Le système couvre les bases souvent oubliées lorsque les projets évoluent.

Certificats et HTTPS

Évitez les situations où « le site fonctionne, mais le certificat a expiré cette nuit ».

  • Alertes d’expiration avec des délais raisonnables
  • Contrôles de l’état de la chaîne et des protocoles
  • Conseils pour renouveler et renforcer la configuration
En-têtes, cookies et CORS

Vérifiez si vos applications envoient les bons en-têtes et cookies liés à la sécurité.

  • Signale les en-têtes absents ou risqués
  • Met en évidence les cookies dépourvus des attributs Secure ou HttpOnly
  • Indique où les règles CORS sont trop larges

Hygiène DNS et e-mail

Repérez les problèmes liés à SPF, DMARC et aux autres paramètres DNS avant qu’ils n’affectent la distribution ou la confiance. Salix peut aussi résumer l’expiration des domaines et les dérives DNS afin que les changements inattendus ne passent pas inaperçus.

  • Vue d’ensemble des entrées DNS liées au courrier
  • Signaux pour les enregistrements absents, contradictoires ou affaiblis
  • Preuves d’expiration des domaines et de dérive DNS pour les revues opérationnelles
  • Explications simples sur les réglages à effectuer

Ce que contrôlent réellement les vérifications de posture

Salix exécute des contrôles ciblés et regroupe les preuves sous forme de note, de constats clairs et de prochaines actions pratiques.

Signaux de réputation, d’expiration et de dépendance

Des résumés de posture supplémentaires montrent si les domaines, les contrôles horaires et les dépendances tierces restent dans un état raisonnable.

  • Contrôles de logiciels malveillants et de réputation pour les domaines et services publics
  • Résumés d’expiration des domaines avec l’hygiène DNS et des certificats
  • Résumés de l’état NTP/horaire et des dépendances tierces pour les revues opérationnelles

Inventaire et expiration des certificats

Suit les certificats présentés par vos sites publics et leur durée de validité restante.

  • Indique quels certificats sont utilisés sur quels hôtes
  • Signale suffisamment tôt les éléments proches de l’expiration
  • Signale les chaînes faibles ou les configurations manifestement obsolètes

Application de HTTPS et HSTS

Vérifie que les visiteurs sont dirigés vers la version sécurisée de vos sites et y restent.

  • Recherche des redirections HTTP vers HTTPS propres
  • Signale les paramètres HSTS absents ou trop courts
  • Vous aide à passer en toute sécurité à un HTTPS permanent

Audit CORS et preflight

Examine les origines web autorisées à communiquer avec vos API et pages.

  • Repère les règles trop permissives qui autorisent tout
  • Met en évidence les endroits où identifiants et caractères génériques sont combinés
  • Facilite le renforcement des règles sans gêner les vrais utilisateurs

Attributs de cookies et de session

Examine le marquage des cookies importants afin que les navigateurs puissent les protéger correctement.

  • Vérifie les attributs Secure et HttpOnly des cookies de session
  • Signale les endroits où SameSite est absent ou trop permissif
  • Fournit des indications concrètes pour vos paramètres

Hygiène des méthodes HTTP

Confirme que vos sites et API n’exposent que les méthodes dont ils ont réellement besoin.

  • Signale les méthodes rarement utilisées qui restent activées
  • Signale TRACE et les méthodes similaires lorsqu’elles ne sont pas attendues
  • Encourage une approche strictement nécessaire des autorisations

Renforcement du transport des e-mails

Examine les enregistrements DNS qui contrôlent l’envoi et la réception de vos e-mails.

  • Vérifie que SPF, DKIM et DMARC utilisent des paramètres modernes et cohérents
  • Explique clairement les enregistrements absents ou contradictoires
  • Vous aide à réduire l’usurpation et les problèmes de distribution

Exposition du stockage public

Surveille les compartiments de stockage publics et les partages de fichiers trop ouverts.

  • Signale les endroits qui semblent lisibles par n’importe qui sur Internet
  • Encourage des paramètres sécurisés par défaut et des liens à courte durée de vie
  • Facilite la vérification de l’emplacement réel des fichiers

Inventaire des scripts tiers

Répertorie les scripts externes chargés dans vos pages afin que vous sachiez quels tiers y sont présents.

  • Indique les fournisseurs d’analyse, de chat et de widgets dont vous dépendez
  • Rend évident le maintien d’un service ancien ou inutilisé
  • Facilite les décisions sur ce qu’il faut conserver, nettoyer ou supprimer

Contrôle rapide de la surface API

Examine globalement la manière dont vos API s’identifient et ce qu’elles révèlent.

  • Repère les bannières de version trop bavardes et les en-têtes de type débogage
  • Encourage des réponses API plus propres et maîtrisées
  • Fournit une vue simple de l’évolution de votre surface API

Contrôles légers de vulnérabilités

Lancez des analyses rapides de vulnérabilités sur les principaux points de terminaison et certificats, puis suivez les progrès dans le temps avec les données de disponibilité et de posture.

Des constats exploitables

Les résultats sont regroupés par gravité, avec des descriptions claires et des corrections suggérées, afin de pouvoir être transmis directement aux équipes concernées.

  • Niveaux Critique, Élevé, Moyen, Faible et Information
  • Descriptions expliquant pourquoi le point est important
  • Prochaines étapes attribuables à l’équipe concernée

Une vue plus sûre des systèmes internes

Les agents envoient des instantanés compacts via HTTPS sans exposer directement les réseaux internes à Internet.

  • Les jetons peuvent être créés et révoqués facilement
  • Aucun contenu utilisateur ni fichier envoyé, uniquement des mesures
  • Accès limité selon l’organisation et le rôle

Analyses de vulnérabilités avec Nmap, Nuclei et OWASP ZAP

Salix Monitor 360 coordonne Nmap, Nuclei et OWASP ZAP, puis normalise leurs constats sous forme de niveaux de gravité, preuves et mesures correctives cohérents.

Nmap - ce qui est exposé sur le réseau

Nmap vérifie quels ports et services sont visibles depuis le réseau afin de montrer ce qui est réellement exposé au monde extérieur ou à d’autres parties de votre infrastructure.

  • Analyses rapides des hôtes et plages clés que vous choisissez
  • Aide à repérer les ports ouverts inattendus ou les anciens services
  • Résume les services exposés et leurs changements dans Salix

Utilisé avec discernement, Nmap permet de suivre l’apparition des services dans le temps sans dépendre de la mémoire ou d’anciennes notes de transfert.

Nuclei - contrôles de vulnérabilités fondés sur des modèles

Nuclei exécute rapidement des contrôles pilotés par des modèles sur des technologies connues et des faiblesses courantes, afin de repérer les problèmes probables sans transformer chaque revue en test d’intrusion lourd.

  • Utilise des modèles sélectionnés pour les CVE, expositions et mauvaises configurations courantes
  • Aide à repérer les faiblesses connues sur les sites, API et services
  • S’intègre aux analyses répétables afin de revérifier les corrections ultérieurement

Nuclei convient aux contrôles rapides et répétables lorsque vous recherchez des constats pratiques et un historique des tendances plutôt qu’un amas ponctuel de résultats bruts.

OWASP ZAP - contrôles d’applications web

OWASP ZAP explore et sollicite vos applications web afin de rechercher les faiblesses courantes dans la conception des pages et API. Il se concentre sur les éléments réellement utilisés.

  • Aide à découvrir les problèmes dans les formulaires, sessions et parcours utilisateur
  • Adapté aux sites et applications importants plutôt qu’à chaque hôte
  • Les résultats reviennent dans Salix pour faciliter le suivi et les nouvelles analyses

ZAP fournit une vision réaliste du comportement d’une application web lorsqu’elle est sollicitée, et Salix organise les constats pour faciliter la planification des actions de suivi.

Vous choisissez les cibles incluses dans le périmètre de Nmap, Nuclei et ZAP. Salix gère la planification et conserve l’historique afin de montrer si la situation s’améliore, dérive ou reste stable entre les revues.

Vulnérabilités replacées dans leur contexte

Les résultats de Nmap, Nuclei et OWASP ZAP reviennent dans Salix sous forme de résumés clairs, prêts à être partagés avec les équipes techniques et les interlocuteurs non techniques. Les signaux importants de posture et de vulnérabilité peuvent aussi alimenter le tableau de bord d’administration, y compris le mode TV, afin que les écrans partagés réunissent l’état opérationnel et le contexte d’exposition.

Au lieu de vous confronter aux résultats bruts des scanners, Salix regroupe les constats par hôte, gravité et période. Il devient ainsi plus facile de voir quels systèmes s’améliorent, lesquels dérivent et où une action corrective planifiée peut être nécessaire.

Lorsque vous avez besoin du détail, vous pouvez toujours télécharger les rapports des scanners pour votre équipe de sécurité ou vos auditeurs, tout en utilisant la vue plus claire de Salix pour les échanges quotidiens avec les parties prenantes.

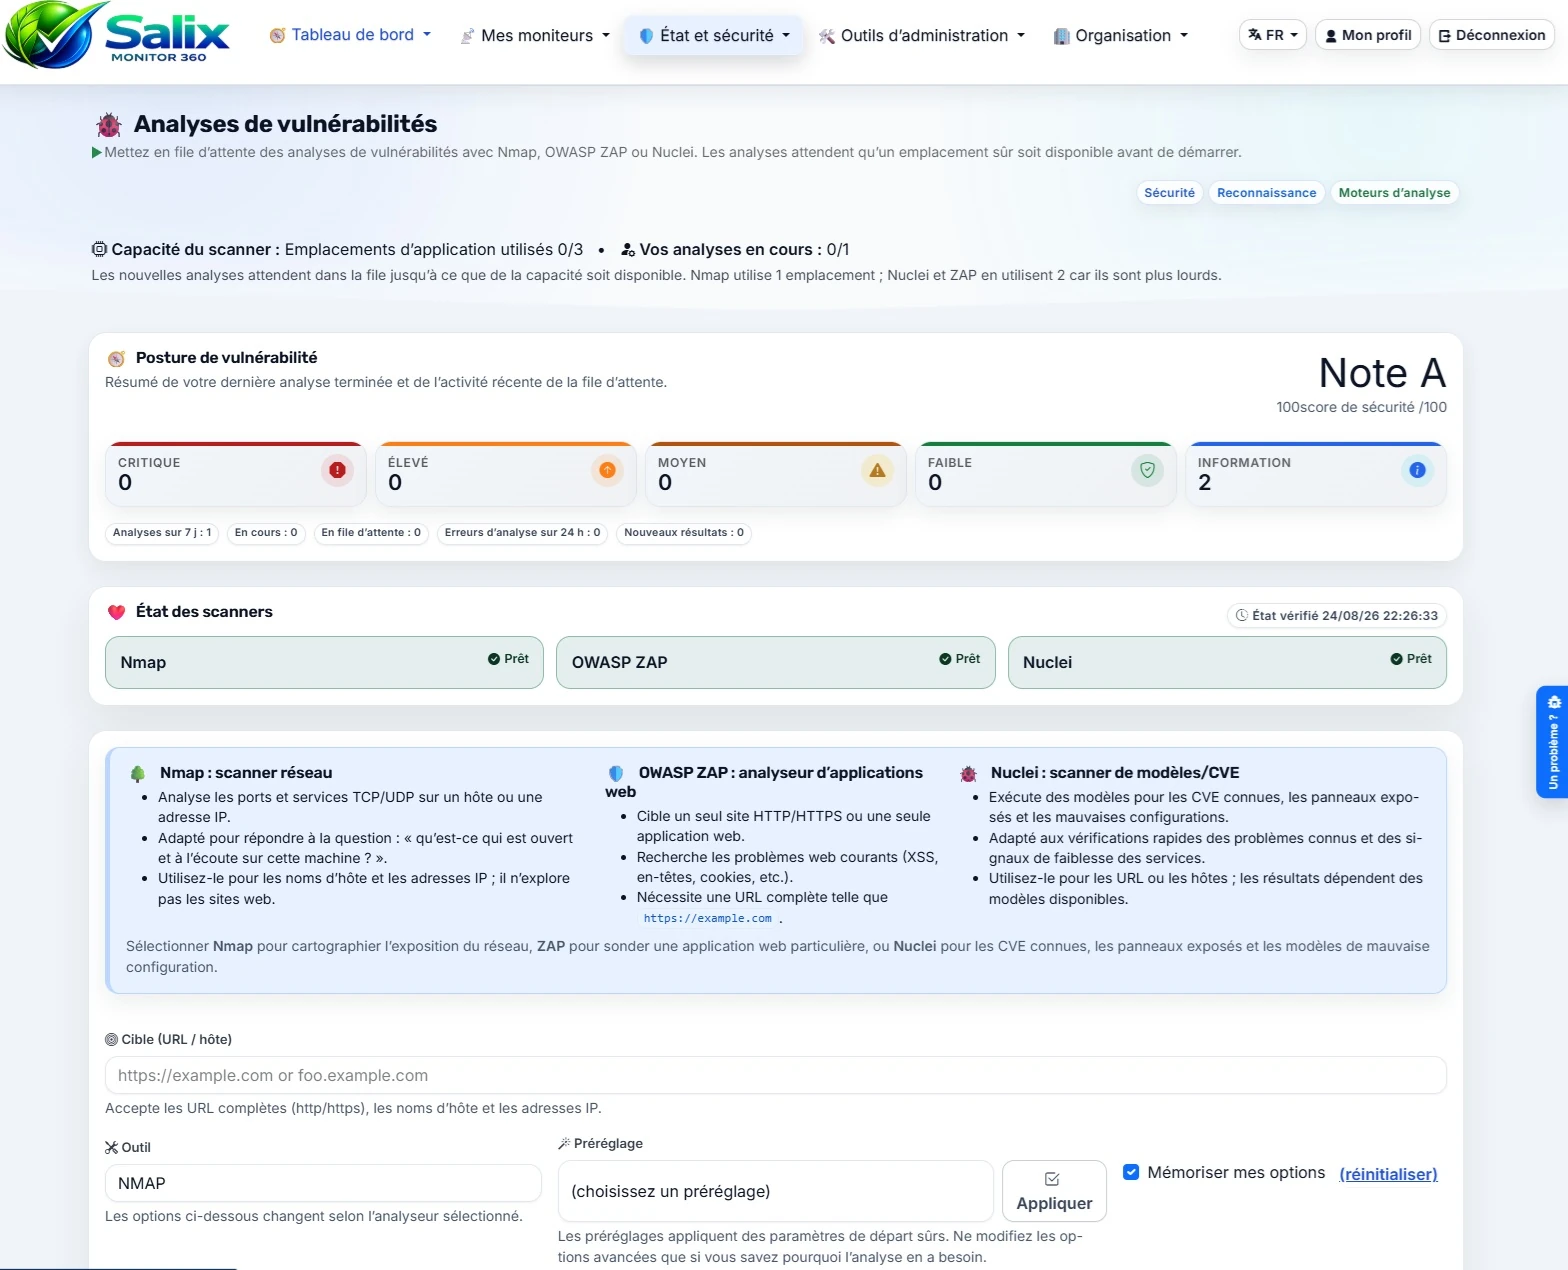
Page des analyses de vulnérabilités dans Salix Monitor 360
Analyses de vulnérabilités File d’attente et historique des analyses
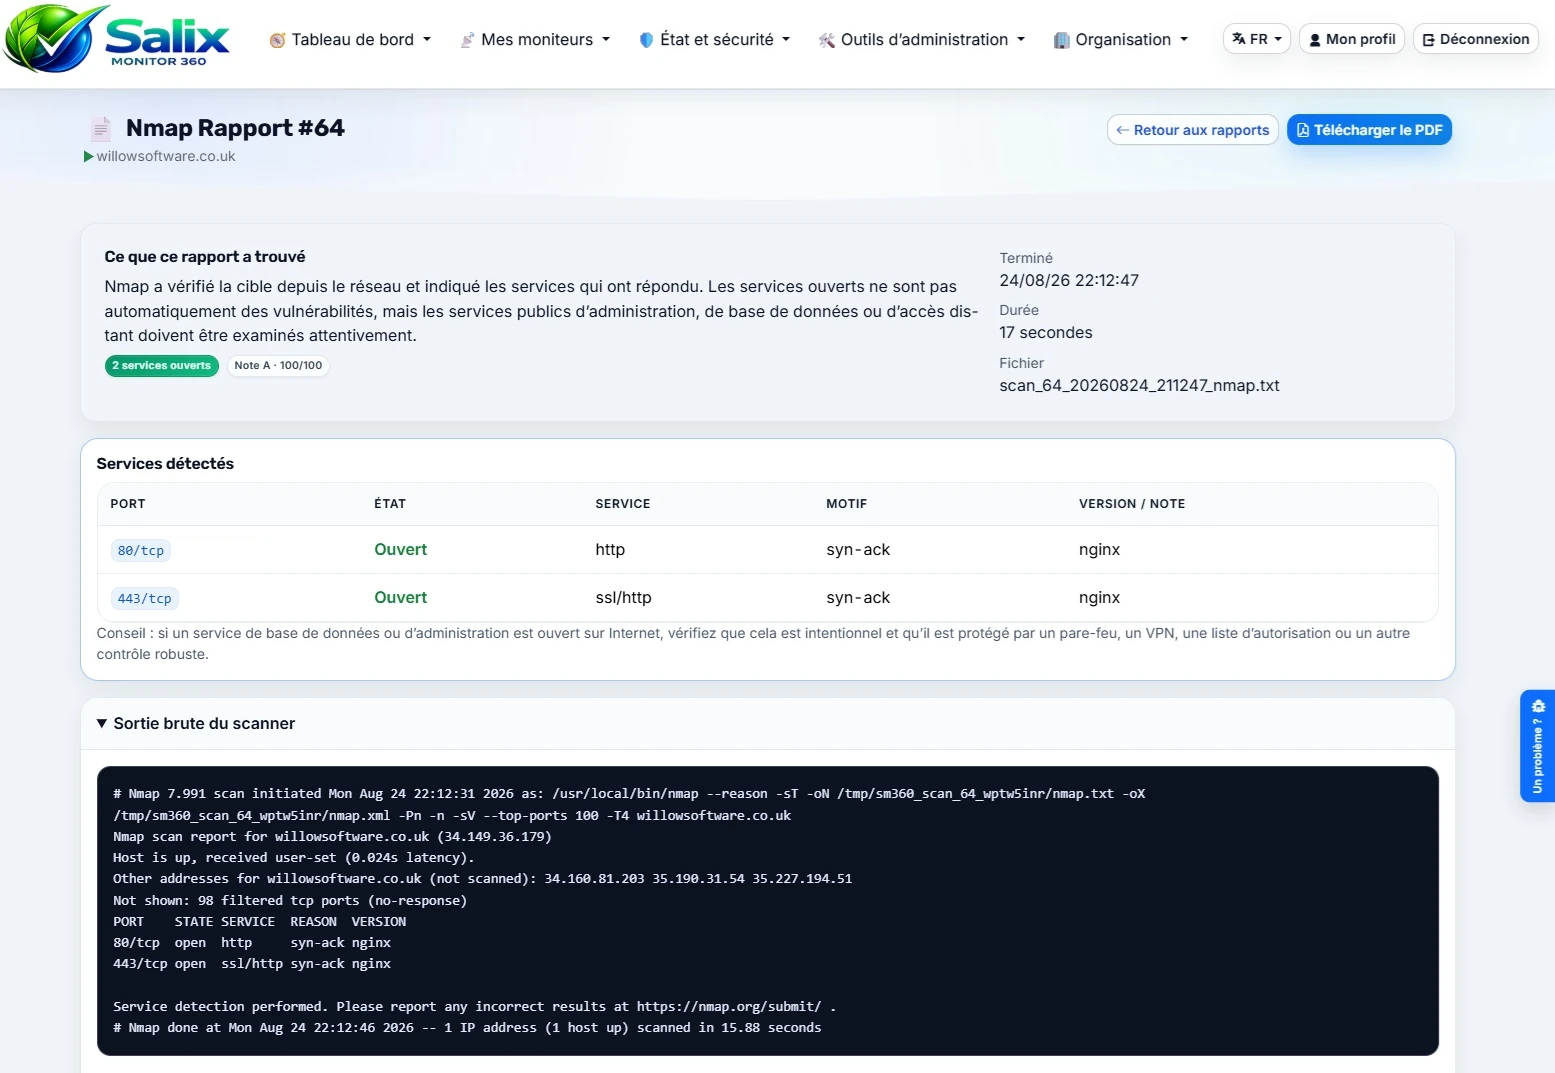
Rapport d’analyse de vulnérabilités Nmap de Salix Monitor 360 avec constats par hôte et résultats bruts
Détail du rapport Nmap. Cliquez pour ouvrir la capture à sa taille réelle.

Comment Salix Monitor 360 est sécurisé

Salix Monitor 360 est conçu pour fonctionner en toute sécurité comme une application de supervision sérieuse. Au-delà des fonctions ci-dessus, l’application est renforcée et les actions clés sont auditées afin de savoir précisément qui a modifié quoi et quand.

Activité auditée et consultable

Les actions importantes sont enregistrées afin de fournir une piste d’audit consultable lorsqu’il faut comprendre un changement, enquêter sur un incident ou préparer une revue.

  • Enregistrements clairs indiquant qui a fait quoi pour les principales actions administratives
  • Historique consultable pour l’assistance et la gouvernance
  • Conçu pour réduire les accusations lors des incidents

En-têtes de sécurité activés

Salix Monitor 360 est configuré pour envoyer des en-têtes de sécurité modernes qui aident les navigateurs à appliquer des paramètres par défaut plus sûrs.

  • HSTS : activé - demande aux navigateurs de rester en HTTPS sur le site, ce qui réduit le risque de rétrogradation.
  • X-Frame-Options : activé - réduit le détournement de clics en empêchant l’intégration indésirable dans des cadres.
  • Referrer-Policy : activé - limite les informations de provenance envoyées aux autres sites.
  • X-Content-Type-Options : activé - empêche certains comportements de détection automatique du type de contenu dans les navigateurs.
  • Permissions-Policy : présente - limite l’accès aux fonctions du navigateur qui ne sont pas nécessaires.

Signaux de renforcement à l’exécution

La gestion des sessions utilise des paramètres privilégiant la sécurité afin que les cookies se comportent correctement.

  • session.cookie_secure : activé - les cookies de session sont uniquement envoyés via HTTPS.
  • session.cookie_httponly : activé - aide à empêcher JavaScript de lire les cookies de session.
  • session.use_only_cookies : activé - évite la divulgation des identifiants de session dans les URL.

L’application utilise PDO pour l’accès à la base de données, avec des requêtes paramétrées. Cela contribue à protéger contre les injections SQL en garantissant que les valeurs sont traitées comme des données et non comme une partie du SQL. Cette approche favorise également une gestion cohérente des erreurs et des modèles de requêtes plus sûrs dans l’ensemble du code.

Aucune mesure de sécurité n’est magique à elle seule, mais l’ensemble de ces choix réduit les voies d’attaque courantes et rend l’application plus sûre au quotidien.