Sicherheit und Vertrauen

Sicherheitslage und Schwachstellenübersicht direkt neben dem Server-Monitoring

Salix Monitor 360 verbindet Verfügbarkeitsmonitoring mit praktischen Prüfungen der Sicherheitslage und Nachweisen aus autorisierten Schwachstellenscans. Es ersetzt kein vollständiges Sicherheitsprogramm, hilft Teams aber, ablaufende Zertifikate, schwache Web-Sicherheitseinstellungen und Scan-Befunde zu erkennen, solange der betriebliche Kontext noch direkt verfügbar ist.

Übersicht über Sicherheitsstatus und Schwachstellen

Prüfungen von Sicherheitsstatus und Hygiene

Gruppieren Sie Domains und Anwendungen in Profilen und führen Sie regelmäßige Prüfungen durch, die eine verständliche Bewertung und eine Liste praktischer Korrekturen liefern. So werden Grundlagen abgedeckt, die im weiteren Projektverlauf häufig vergessen werden.

Zertifikate und HTTPS

Vermeiden Sie Situationen wie „Die Website läuft, aber das Zertifikat ist letzte Nacht abgelaufen“.

  • Ablaufwarnungen mit sinnvollen Vorlaufzeiten
  • Prüfungen von Zertifikatskette und Protokollzustand
  • Hinweise zur Erneuerung und Härtung

Header, Cookies und CORS

Prüfen Sie, ob Ihre Anwendungen die richtigen sicherheitsrelevanten Header und Cookies senden.

  • Kennzeichnet fehlende oder riskante Header
  • Hebt Cookies ohne Secure- oder HttpOnly-Attribute hervor
  • Zeigt zu weit gefasste CORS-Regeln

DNS- und E-Mail-Hygiene

Erkennen Sie Probleme mit SPF, DMARC und anderen DNS-Einstellungen, bevor sie Zustellungs- oder Vertrauensprobleme verursachen. Salix fasst außerdem Domainablauf und DNS-Abweichungen zusammen, damit unerwartete Änderungen nicht unbemerkt bleiben.

  • E-Mail-bezogene DNS-Einträge auf einen Blick
  • Hinweise auf fehlende, widersprüchliche oder geschwächte Einträge
  • Nachweise zu Domainablauf und DNS-Abweichungen für Betriebsprüfungen
  • Verständliche Erläuterungen zu notwendigen Anpassungen

Was die Sicherheitsstatus-Prüfungen tatsächlich untersuchen

Salix führt gezielte Prüfungen durch und bündelt die Nachweise in einer Bewertung, klaren Befunden und praktischen nächsten Schritten.

Signale zu Reputation, Ablauf und Abhängigkeiten

Zusätzliche Statusübersichten zeigen, ob Domains, Zeitprüfungen und Drittanbieterabhängigkeiten weiterhin in einem sinnvollen Zustand sind.

  • Malware- und Reputationsprüfungen für Domains und öffentliche Dienste
  • Übersichten zum Domainablauf zusammen mit DNS- und Zertifikatshygiene
  • Übersichten zu NTP-/Zeitstatus und Drittanbieterabhängigkeiten für Betriebsprüfungen

Zertifikatsbestand und Ablauf

Verfolgt die von Ihren öffentlichen Websites präsentierten Zertifikate und deren Restlaufzeit.

  • Zeigt, welche Zertifikate auf welchen Hosts verwendet werden
  • Hebt rechtzeitig bevorstehende Abläufe hervor
  • Kennzeichnet schwache Ketten oder offensichtlich veraltete Konfigurationen

HTTPS-Durchsetzung und HSTS

Prüft, ob Besucher auf die sichere Version Ihrer Websites geleitet werden und dort bleiben.

  • Prüft auf saubere Weiterleitungen von HTTP zu HTTPS
  • Kennzeichnet fehlende oder sehr kurze HSTS-Einstellungen
  • Unterstützt den sicheren Umstieg auf durchgängiges HTTPS

CORS- und Preflight-Audit

Prüft, welche Web-Ursprünge mit Ihren APIs und Seiten kommunizieren dürfen.

  • Erkennt zu großzügige „alles erlauben“-Muster
  • Hebt Stellen hervor, an denen Zugangsdaten und Platzhalter kombiniert werden
  • Erleichtert die Verschärfung von Regeln, ohne echte Nutzer zu beeinträchtigen

Cookie- und Sitzungsattribute

Prüft, wie wichtige Cookies gekennzeichnet sind, damit Browser sie richtig schützen können.

  • Prüft Secure- und HttpOnly-Attribute bei Sitzungscookies
  • Hebt fehlende oder zu lockere SameSite-Einstellungen hervor
  • Liefert konkrete Formulierungen für Ihre Einstellungen

HTTP-Methodenhygiene

Bestätigt, dass Ihre Websites und APIs nur tatsächlich benötigte Methoden bereitstellen.

  • Kennzeichnet selten verwendete, aber weiterhin aktivierte Methoden
  • Hebt TRACE und ähnliche Methoden hervor, wenn sie nicht erwartet werden
  • Fördert einen Ansatz, der nur das Nötige zulässt

Härtung des E-Mail-Transports

Prüft DNS-Einträge, die den Versand und Empfang Ihrer E-Mails steuern.

  • Prüft SPF, DKIM und DMARC auf sinnvolle moderne Einstellungen
  • Weist verständlich auf fehlende oder widersprüchliche Einträge hin
  • Hilft, Spoofing- und Zustellungsprobleme zu reduzieren

Offenlegung öffentlicher Speicher

Achtet auf zu offen konfigurierte öffentliche Speicher-Buckets und Dateifreigaben.

  • Hebt Stellen hervor, die offenbar von jedem im Internet gelesen werden können
  • Fördert restriktive Standardeinstellungen und kurzlebige Links
  • Erleichtert die Prüfung, wo Dateien tatsächlich gespeichert sind

Bestand an Drittanbieter-Skripten

Listet externe Skripte auf, die in Ihre Seiten geladen werden, damit Sie wissen, welche Anbieter eingebunden sind.

  • Zeigt, von welchen Analyse-, Chat- und Widget-Anbietern Sie abhängen
  • Macht sichtbar, wenn ein alter oder ungenutzter Dienst noch vorhanden ist
  • Unterstützt bessere Entscheidungen darüber, was bleiben, bereinigt oder entfernt werden soll

Schnellprüfung der API-Angriffsfläche

Prüft auf hoher Ebene, wie sich Ihre APIs ausweisen und welche Informationen sie preisgeben.

  • Erkennt zu ausführliche Versionsbanner und Debug-ähnliche Header
  • Fördert sauberere und bewusst gestaltete API-Antworten
  • Zeigt übersichtlich, wo Ihre API-Fläche wächst

Leichtgewichtige Schwachstellenprüfungen

Führen Sie schnelle Schwachstellenscans wichtiger Endpunkte und Zertifikate durch und verfolgen Sie den Fortschritt zusammen mit Verfügbarkeits- und Statusdaten.

Umsetzbare Befunde

Ergebnisse werden nach Schweregrad gruppiert und mit verständlichen Beschreibungen sowie Korrekturvorschlägen versehen, damit sie ohne zusätzliche Übersetzung an die richtigen Teams weitergegeben werden können.

  • Stufen Kritisch, Hoch, Mittel, Niedrig und Information
  • Beschreibungen, die die Bedeutung erläutern
  • Nächste Schritte, die dem richtigen Team zugewiesen werden können

Sicherere Sicht auf interne Systeme

Agenten senden kompakte Momentaufnahmen über HTTPS, ohne interne Netzwerke direkt dem Internet auszusetzen.

  • Token lassen sich einfach erstellen und widerrufen
  • Keine Nutzerinhalte oder Dateien, nur Messwerte
  • Zugriff nach Organisation und Rolle begrenzt

Schwachstellenscans mit Nmap, Nuclei und OWASP ZAP

Salix Monitor 360 koordiniert Nmap, Nuclei und OWASP ZAP und normalisiert deren Befunde anschließend in einheitliche Schweregrade, Nachweise und Behebungsdetails.

Nmap - was im Netzwerk sichtbar ist

Nmap prüft, welche Ports und Dienste vom Netzwerk aus sichtbar sind, damit Sie erkennen, was tatsächlich nach außen oder für andere Bereiche Ihrer Infrastruktur erreichbar ist.

  • Schnelle Scans ausgewählter wichtiger Hosts und Bereiche
  • Hilft, unerwartet offene Ports oder veraltete Dienste zu erkennen
  • Fasst sichtbare Dienste und Änderungen in Salix zusammen

Sinnvoll eingesetzt hilft Nmap dabei, das Auftreten von Diensten im Zeitverlauf nachzuvollziehen, statt sich auf Erinnerungen und alte Übergabenotizen zu verlassen.

Nuclei - vorlagenbasierte Schwachstellenprüfungen

Nuclei führt schnelle, vorlagengesteuerte Prüfungen bekannter Technologien und häufiger Schwachstellen durch, damit wahrscheinliche Probleme erkannt werden, ohne jede Prüfung zu einem umfangreichen Penetrationstest zu machen.

  • Verwendet kuratierte Vorlagen für häufige CVEs, Offenlegungen und Fehlkonfigurationen
  • Hilft, bekannte Schwachstellen in Websites, APIs und Diensten zu erkennen
  • Lässt sich gut in wiederholbare Scans integrieren, damit Korrekturen später erneut geprüft werden können

Nuclei eignet sich für schnelle, wiederholbare Prüfungen, wenn verwertbare Befunde und nachvollziehbare Trends wichtiger sind als eine einmalige Menge ungefilterter Scan-Rohdaten.

OWASP ZAP - Prüfungen von Webanwendungen

OWASP ZAP durchsucht und testet Ihre Webanwendungen auf häufige Schwächen in der Umsetzung von Seiten und APIs. Der Schwerpunkt liegt auf den tatsächlich genutzten Bereichen.

  • Hilft, Probleme in Formularen, Sitzungen und Nutzerabläufen aufzudecken
  • Geeignet für wichtige Websites und Anwendungen statt für jeden einzelnen Host
  • Ergebnisse fließen zurück in Salix und lassen sich leicht verfolgen und erneut prüfen

ZAP vermittelt ein realistisches Bild davon, wie sich eine Webanwendung unter Belastung verhält, während Salix die Befunde übersichtlich hält, damit Folgemaßnahmen leichter geplant werden können.

Sie legen fest, welche Ziele für Nmap, Nuclei und ZAP im Umfang liegen. Salix übernimmt die Planung und speichert den Verlauf, damit Sie zwischen Prüfungen erkennen, ob sich die Lage verbessert, verschlechtert oder unverändert bleibt.

Schwachstellenscans im Kontext

Ergebnisse von Nmap, Nuclei und OWASP ZAP gelangen als übersichtliche Zusammenfassungen zurück in Salix und können mit technischen Teams sowie nichttechnischen Beteiligten geteilt werden. Wichtige Status- und Schwachstellensignale können außerdem in das Administrations-Dashboard einschließlich TV-Modus einfließen, sodass gemeinsame Bildschirme Betriebszustand und Expositionskontext zusammen zeigen.

Anstatt Sie mit rohen Scanner-Ausgaben allein zu lassen, gruppiert Salix Befunde nach Host, Schweregrad und Zeit. Dadurch erkennen Sie leichter, welche Systeme sich verbessern, welche abweichen und wo geplante Behebungsarbeiten erforderlich sein könnten.

Wenn Sie Detailinformationen benötigen, können Sie die zugrunde liegenden Scanner-Berichte weiterhin für Ihr Sicherheitsteam oder Prüfer herunterladen und zugleich die übersichtlichere Salix-Ansicht für alltägliche Gespräche mit Beteiligten nutzen.

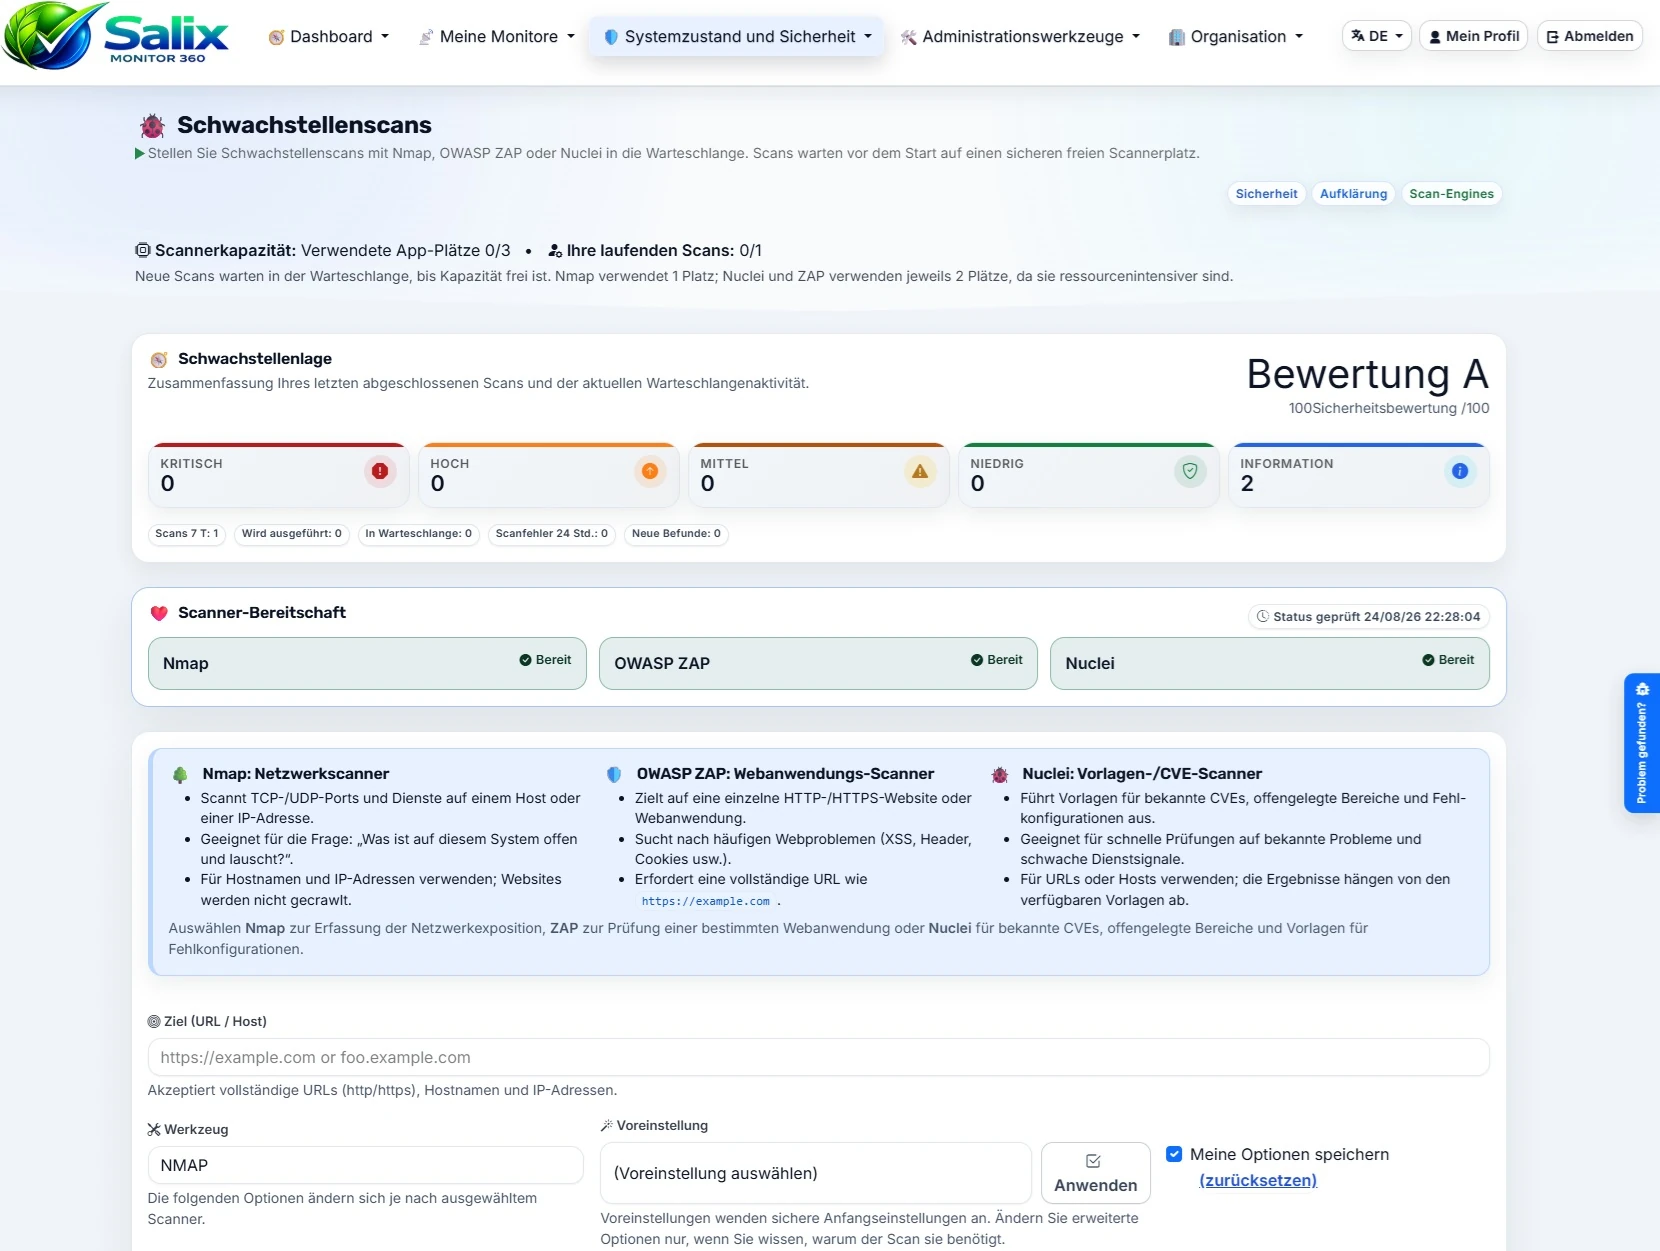
Seite für Schwachstellenscans in Salix Monitor 360
Schwachstellenscans Scan-Warteschlange und Verlauf
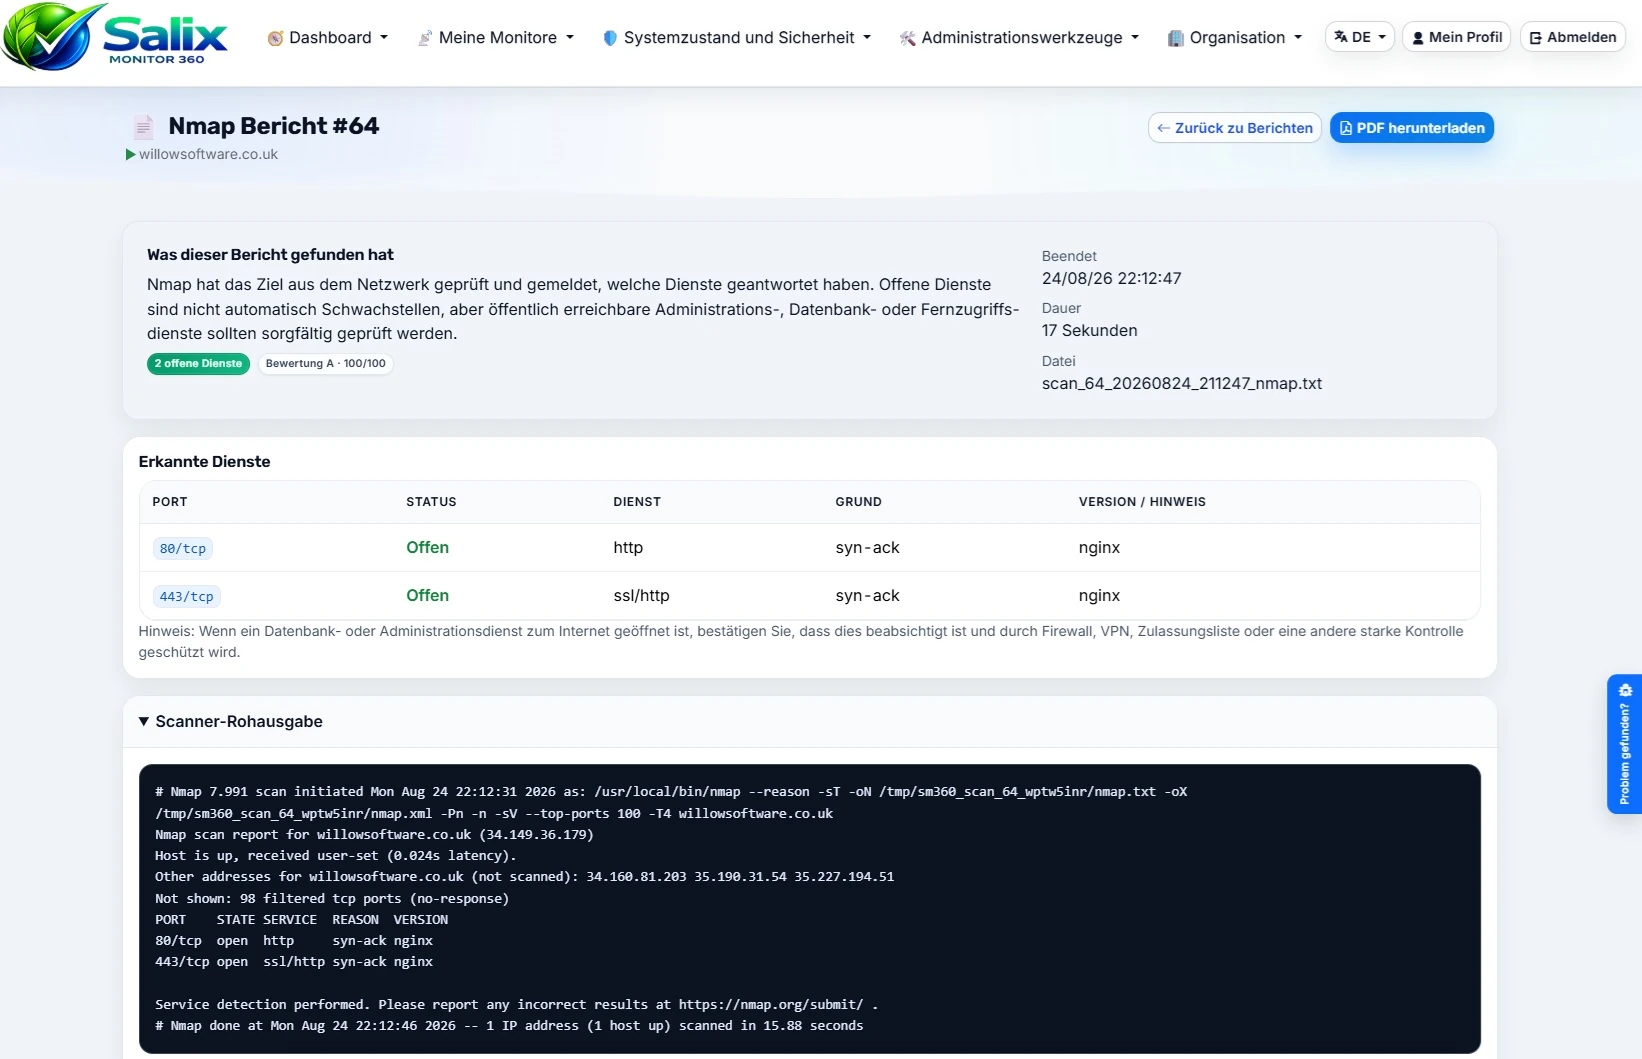
Salix Monitor 360 Nmap-Schwachstellenscanbericht mit Host-Befunden und Rohausgabe
Details des Nmap-Berichts. Klicken Sie, um den Screenshot in Originalgröße zu öffnen.

Wie Salix Monitor 360 abgesichert ist

Salix Monitor 360 ist für den sicheren Betrieb als professionelle Monitoring-Anwendung ausgelegt. Über die genannten Funktionen hinaus ist die Anwendung gehärtet, und wichtige Aktionen werden protokolliert, sodass sich eindeutig nachvollziehen lässt, wer wann was geändert hat.

Auditierte und durchsuchbare Aktivitäten

Wichtige Aktionen werden aufgezeichnet, damit ein durchsuchbarer Audit-Trail zur Verfügung steht, wenn Änderungen nachvollzogen, Vorfälle untersucht oder Prüfungen unterstützt werden müssen.

  • Klare Aufzeichnungen darüber, wer wichtige administrative Aktionen ausgeführt hat
  • Durchsuchbarer Verlauf zur Unterstützung von Support und Governance
  • Verringert Schuldzuweisungen bei Vorfällen

Sicherheitsheader aktiviert

Salix Monitor 360 sendet moderne Sicherheitsheader, die Browser bei der Anwendung sichererer Standardeinstellungen unterstützen.

  • HSTS: Ein - weist Browser an, für die Website bei HTTPS zu bleiben, und reduziert so das Downgrade-Risiko.
  • X-Frame-Options: Ein - reduziert Clickjacking, indem unerwünschtes Einbetten verhindert wird.
  • Referrer-Policy: Ein - begrenzt, welche Referrer-Informationen an andere Websites gesendet werden.
  • X-Content-Type-Options: Ein - verhindert bestimmtes Content-Sniffing-Verhalten in Browsern.
  • Permissions-Policy: Vorhanden - beschränkt den Zugriff auf nicht benötigte Browserfunktionen.

Signale zur Laufzeithärtung

Die Sitzungsverwaltung ist mit sicherheitsorientierten Einstellungen konfiguriert, damit Cookies wie vorgesehen funktionieren.

  • session.cookie_secure: Ein - Sitzungscookies werden nur über HTTPS gesendet.
  • session.cookie_httponly: Ein - verhindert, dass JavaScript Sitzungscookies auslesen kann.
  • session.use_only_cookies: Ein - verhindert die Offenlegung von Sitzungskennungen über URLs.

Die Anwendung verwendet PDO für den Datenbankzugriff mit parametrisierten Abfragen. Dies schützt vor SQL-Injection, weil Werte als Daten behandelt werden und nicht als Teil des SQL-Codes. Außerdem fördert es eine einheitliche Fehlerbehandlung und sicherere Abfragemuster im gesamten Code.

Keine Sicherheitsmaßnahme wirkt allein wie ein Allheilmittel, doch zusammen verringern diese Entscheidungen häufige Angriffswege und machen den täglichen Betrieb der Anwendung sicherer.