Seguridad y confianza

Postura de seguridad y visibilidad de vulnerabilidades junto a la monitorización de servidores

Salix Monitor 360 combina la monitorización de disponibilidad con comprobaciones prácticas de postura de seguridad y evidencias de vulnerabilidades autorizadas. No sustituye a un programa completo de seguridad, pero ayuda a detectar certificados próximos a caducar, configuraciones web débiles y hallazgos de análisis manteniendo cerca el contexto operativo.

Visibilidad de postura y vulnerabilidades

Comprobaciones de postura e higiene

Agrupa dominios y aplicaciones en perfiles y ejecuta comprobaciones periódicas que ofrecen una puntuación sencilla y una lista de correcciones prácticas. Está pensado para cubrir aspectos básicos que suelen olvidarse cuando los proyectos avanzan.

Certificados y HTTPS

Evita situaciones como «el sitio funciona, pero el certificado caducó anoche».

  • Avisos de caducidad con plazos razonables
  • Comprobaciones del estado de la cadena y los protocolos
  • Orientación para renovar y reforzar la configuración
Cabeceras, cookies y CORS

Comprueba si tus aplicaciones envían las cabeceras y cookies de seguridad adecuadas.

  • Señala cabeceras ausentes o arriesgadas
  • Destaca cookies sin atributos Secure o HttpOnly
  • Muestra dónde las reglas CORS son demasiado amplias

Higiene de DNS y correo electrónico

Detecta problemas con SPF, DMARC y otros ajustes de DNS antes de que provoquen fallos de entrega o confianza. Salix también resume la caducidad de dominios y la deriva de DNS para que los cambios inesperados no pasen desapercibidos.

  • Registros DNS de correo de un vistazo
  • Señales de registros ausentes, contradictorios o debilitados
  • Evidencias de caducidad de dominios y deriva de DNS para revisiones operativas
  • Explicaciones claras sobre qué ajustar

Qué revisan realmente las comprobaciones de postura

Salix ejecuta comprobaciones específicas y agrupa las evidencias en una puntuación, hallazgos claros y próximos pasos prácticos.

Señales de reputación, caducidad y dependencias

Los resúmenes adicionales de postura muestran si los dominios, las comprobaciones de hora y las dependencias de terceros siguen en un estado adecuado.

  • Comprobaciones de malware y reputación para dominios y servicios públicos
  • Resúmenes de caducidad de dominios junto con la higiene de DNS y certificados
  • Resúmenes del estado NTP/hora y de dependencias de terceros para revisiones operativas

Inventario y caducidad de certificados

Controla los certificados que presentan tus sitios públicos y cuánto tiempo les queda.

  • Muestra qué certificados se utilizan en cada host
  • Destaca con antelación lo que se acerca a su caducidad
  • Señala cadenas débiles o configuraciones claramente obsoletas

Aplicación de HTTPS y HSTS

Comprueba que los visitantes sean dirigidos a la versión segura de tus sitios y permanezcan en ella.

  • Busca redirecciones limpias de HTTP a HTTPS
  • Señala configuraciones HSTS ausentes o demasiado cortas
  • Ayuda a avanzar de forma segura hacia HTTPS permanente

Auditoría de CORS y preflight

Revisa qué orígenes web pueden comunicarse con tus API y páginas.

  • Detecta patrones demasiado permisivos que lo autorizan todo
  • Destaca lugares donde se mezclan credenciales y comodines
  • Facilita reforzar las reglas sin perjudicar a usuarios reales

Atributos de cookies y sesión

Revisa cómo se marcan las cookies importantes para que los navegadores puedan protegerlas correctamente.

  • Comprueba los atributos Secure y HttpOnly en cookies de sesión
  • Destaca dónde falta SameSite o es demasiado permisivo
  • Ofrece indicaciones concretas para utilizar en la configuración

Higiene de métodos HTTP

Confirma que tus sitios y API solo exponen los métodos que realmente necesitan.

  • Señala métodos poco utilizados que siguen activados
  • Señala TRACE y métodos similares cuando no deberían estar disponibles
  • Fomenta permitir únicamente lo necesario

Refuerzo del transporte de correo

Revisa los registros DNS que controlan cómo se envía y recibe el correo.

  • Comprueba que SPF, DKIM y DMARC tengan configuraciones modernas y adecuadas
  • Explica con claridad los registros ausentes o contradictorios
  • Ayuda a reducir la suplantación y los problemas de entrega

Exposición de almacenamiento público

Vigila los contenedores de almacenamiento público y recursos compartidos demasiado abiertos.

  • Destaca lugares que parecen legibles por cualquiera en Internet
  • Fomenta valores predeterminados restringidos y enlaces de corta duración
  • Facilita revisar dónde se encuentran realmente los archivos

Inventario de scripts de terceros

Enumera los scripts externos cargados en tus páginas para que sepas qué terceros están presentes.

  • Muestra de qué proveedores de análisis, chat y widgets dependes
  • Hace evidente cuándo sigue presente un servicio antiguo o sin uso
  • Ayuda a decidir mejor qué conservar, ordenar o eliminar

Comprobación rápida de la superficie de API

Revisa a alto nivel cómo se identifican tus API y qué información revelan.

  • Detecta banners de versión demasiado informativos y cabeceras de depuración
  • Fomenta respuestas de API más limpias y deliberadas
  • Ofrece una visión sencilla de dónde crece la superficie de tus API

Comprobaciones ligeras de vulnerabilidades

Ejecuta análisis rápidos de vulnerabilidades en puntos de acceso y certificados clave, y sigue la evolución junto con tus datos de disponibilidad y postura.

Hallazgos sobre los que actuar

Los resultados se agrupan por gravedad, con descripciones claras y correcciones sugeridas, para que puedan entregarse directamente a los equipos adecuados.

  • Niveles Crítico, Alto, Medio, Bajo e Información
  • Descripciones que explican por qué es importante
  • Próximos pasos que pueden asignarse al equipo adecuado

Visión más segura de sistemas internos

Los agentes envían instantáneas compactas mediante HTTPS sin exponer directamente las redes internas a Internet.

  • Los tokens pueden crearse y revocarse fácilmente
  • No se envían contenidos ni archivos de usuarios, solo métricas
  • Acceso limitado por organización y función

Análisis de vulnerabilidades con Nmap, Nuclei y OWASP ZAP

Salix Monitor 360 coordina Nmap, Nuclei y OWASP ZAP y normaliza sus hallazgos en niveles de gravedad, evidencias y detalles de corrección coherentes.

Nmap - qué está expuesto en la red

Nmap comprueba qué puertos y servicios son visibles desde la red para mostrar qué está realmente expuesto al exterior o a otras partes de la infraestructura.

  • Análisis rápidos de los hosts y rangos clave que elijas
  • Ayuda a detectar puertos abiertos inesperados o servicios antiguos
  • Resume los servicios expuestos y los cambios dentro de Salix

Utilizado con criterio, Nmap ayuda a seguir dónde aparecen los servicios con el tiempo, sin depender de la memoria ni de antiguas notas de traspaso.

Nuclei - comprobaciones de vulnerabilidades basadas en plantillas

Nuclei ejecuta comprobaciones rápidas basadas en plantillas sobre tecnologías conocidas y debilidades comunes para detectar problemas probables sin convertir cada revisión en una prueba de penetración exhaustiva.

  • Utiliza plantillas seleccionadas para CVE, exposiciones y configuraciones incorrectas habituales
  • Ayuda a detectar debilidades conocidas en sitios web, API y servicios
  • Se integra en análisis repetibles para volver a comprobar las correcciones más adelante

Nuclei resulta útil para comprobaciones rápidas y repetibles cuando se necesitan hallazgos prácticos e historial de tendencias, en lugar de una acumulación puntual de resultados sin procesar.

OWASP ZAP - comprobaciones de aplicaciones web

OWASP ZAP rastrea y prueba tus aplicaciones web para buscar debilidades habituales en la construcción de páginas y API. Se centra en las partes que las personas utilizan realmente.

  • Ayuda a descubrir problemas en formularios, sesiones y flujos de usuario
  • Adecuado para sitios y aplicaciones importantes, no para cada host
  • Los resultados vuelven a Salix para facilitar su seguimiento y repetición

ZAP ofrece una visión realista de cómo se comporta una aplicación web cuando se la somete a pruebas, y Salix mantiene los hallazgos ordenados para facilitar la planificación del seguimiento.

Tú eliges qué objetivos están dentro del alcance de Nmap, Nuclei y ZAP. Salix gestiona la programación y conserva el historial para mostrar si la situación mejora, deriva o permanece estable entre revisiones.

Análisis de vulnerabilidades en contexto

Los resultados de Nmap, Nuclei y OWASP ZAP vuelven a Salix como resúmenes ordenados, listos para compartir con equipos técnicos y personas no técnicas. Las señales importantes de postura y vulnerabilidad también pueden alimentar el panel de administración, incluido el modo TV, para que las pantallas compartidas muestren juntos el estado operativo y el contexto de exposición.

En lugar de mostrar únicamente resultados sin procesar, Salix agrupa los hallazgos por host, gravedad y tiempo. Así resulta más fácil ver qué sistemas mejoran, cuáles derivan y dónde puede ser necesario planificar un trabajo correctivo.

Cuando necesites el detalle completo, podrás descargar los informes de los analizadores para el equipo de seguridad o los auditores, mientras utilizas la vista más clara de Salix en las conversaciones cotidianas con las partes interesadas.

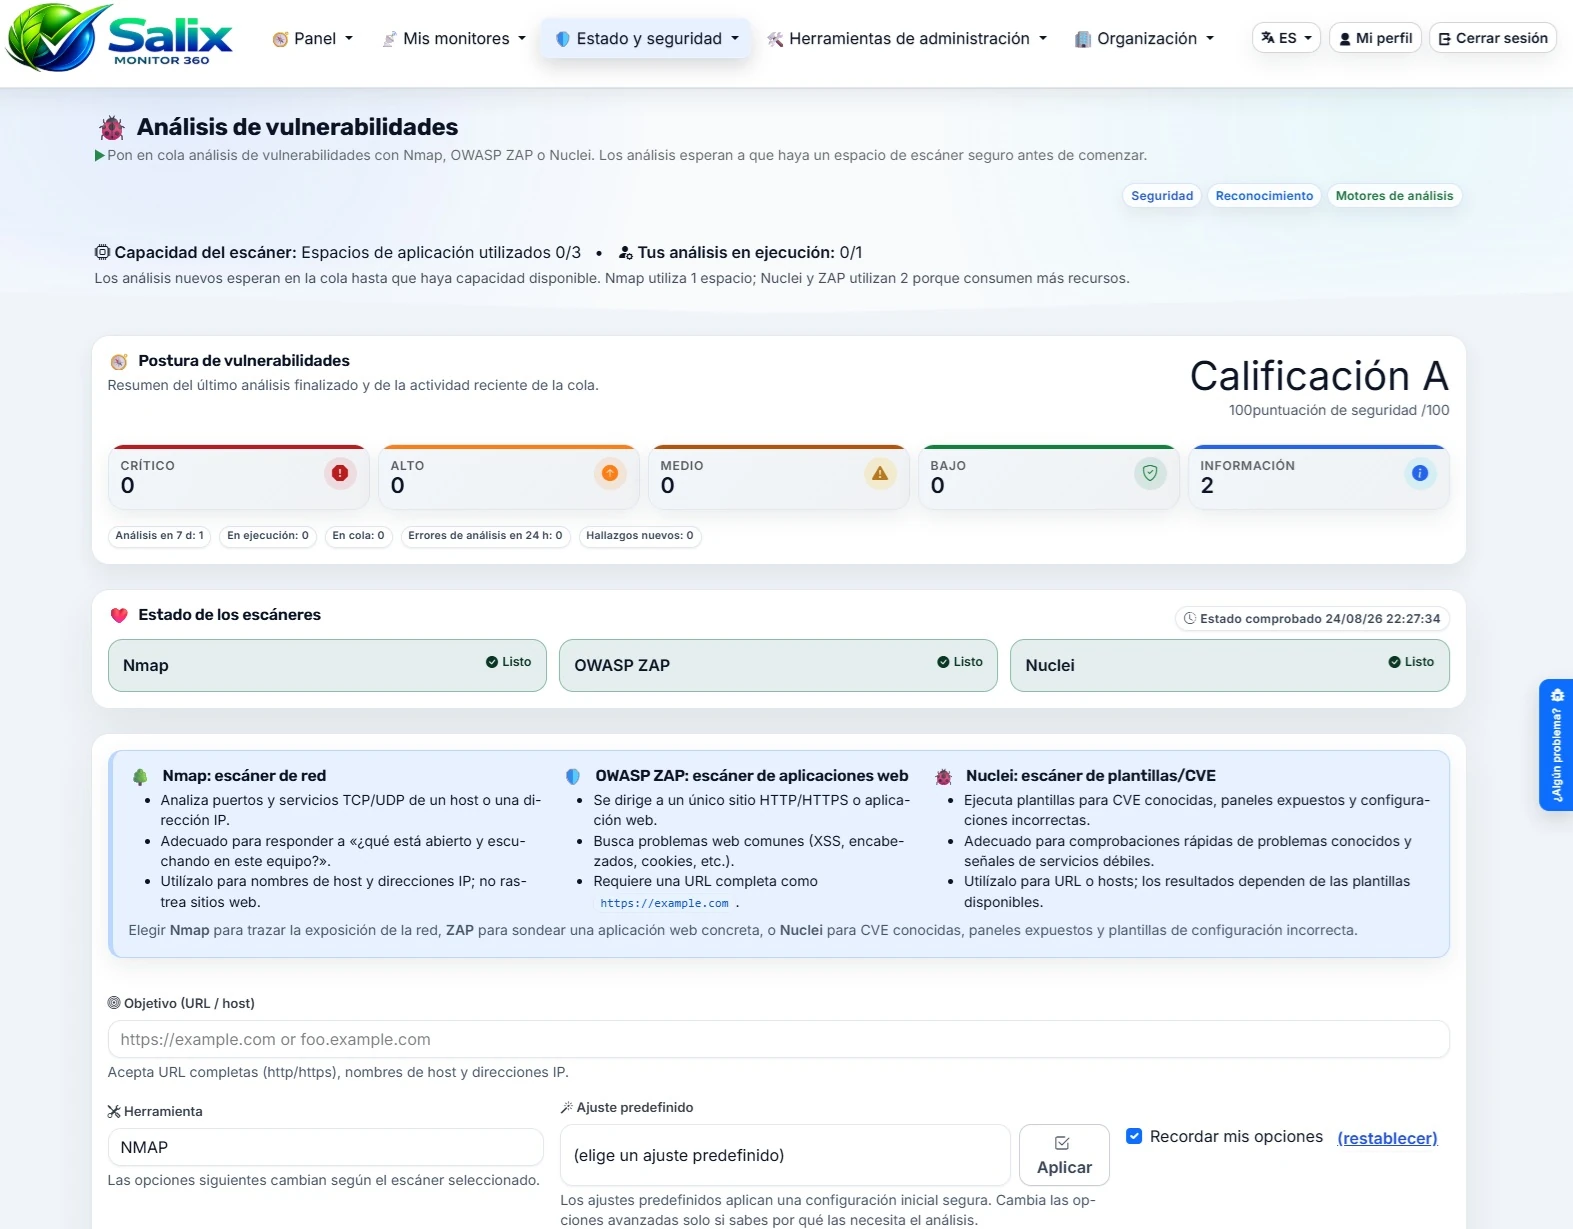
Página de análisis de vulnerabilidades en Salix Monitor 360
Análisis de vulnerabilidades Cola e historial de análisis
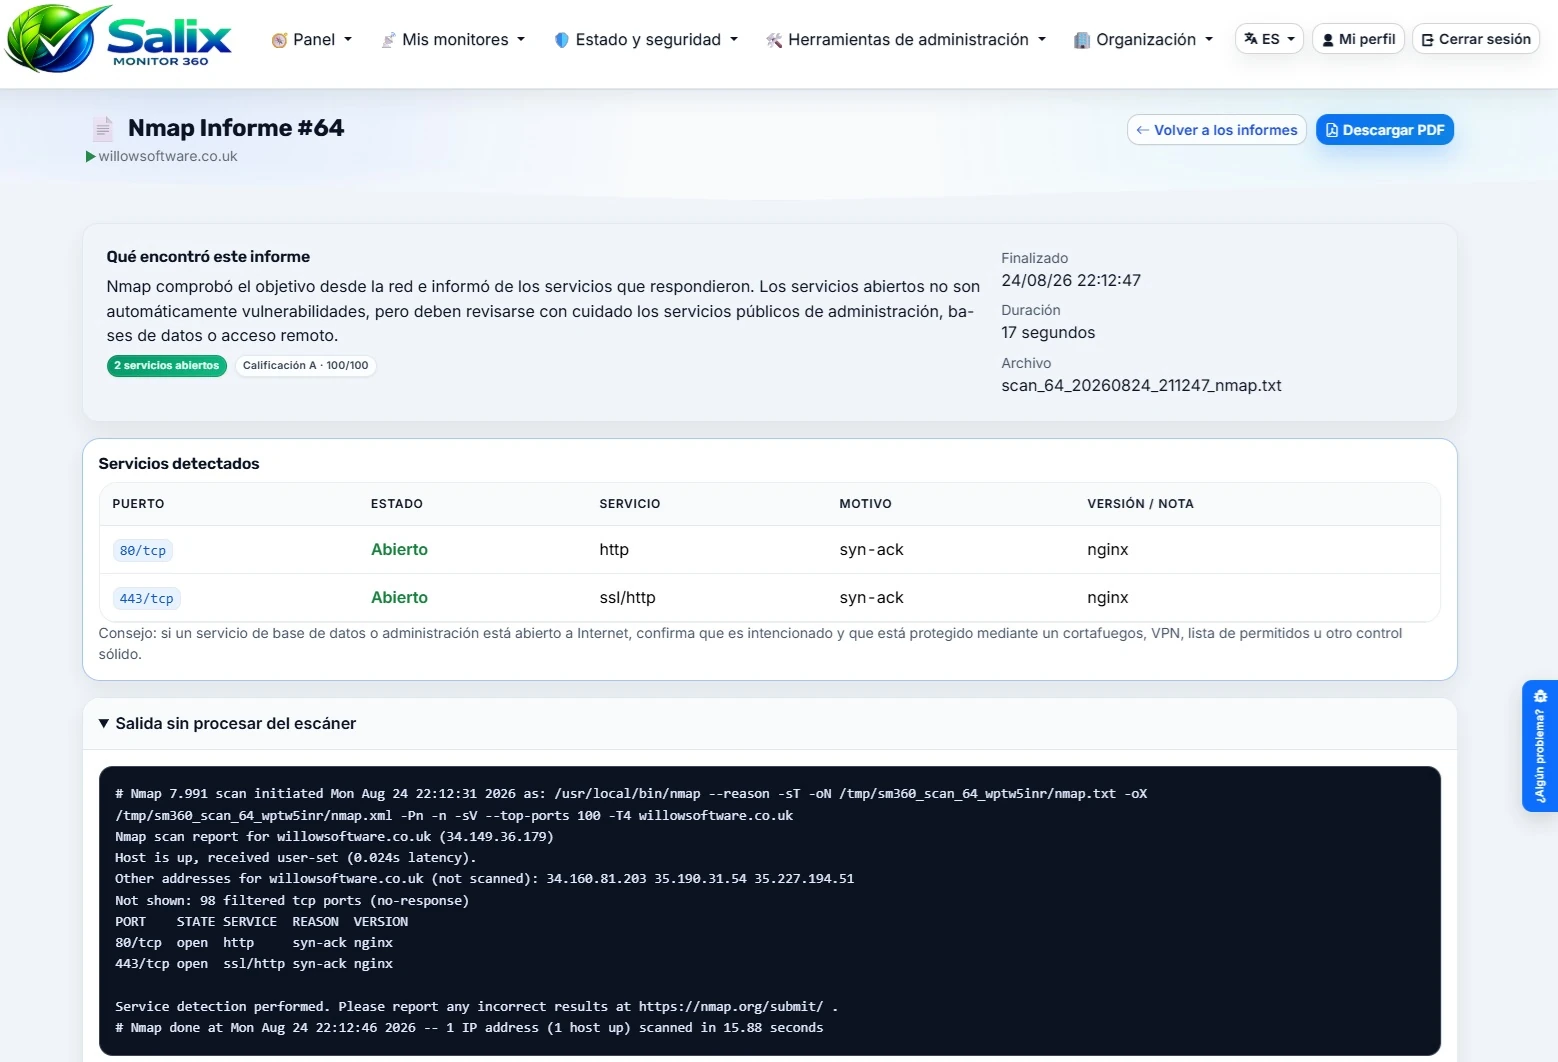
Informe de análisis de vulnerabilidades Nmap de Salix Monitor 360 con hallazgos por host y resultados sin procesar
Detalle del informe de Nmap. Haz clic para abrir la captura a su tamaño original.

Cómo se protege Salix Monitor 360

Salix Monitor 360 está diseñado para funcionar de forma segura como una aplicación de monitorización seria. Además de las funciones anteriores, la aplicación está reforzada y las acciones clave se auditan para saber quién cambió qué y cuándo.

Actividad auditada y consultable

Las acciones importantes se registran para disponer de una pista de auditoría consultable al analizar un cambio, investigar un incidente o respaldar una revisión.

  • Registros claros de quién hizo qué en las acciones administrativas clave
  • Historial consultable para respaldar el soporte y la gobernanza
  • Diseñado para reducir las acusaciones durante los incidentes

Cabeceras de seguridad activadas

Salix Monitor 360 está configurado para enviar cabeceras de seguridad modernas que ayudan a los navegadores a aplicar valores predeterminados más seguros.

  • HSTS: activado - indica a los navegadores que mantengan HTTPS en el sitio, lo que reduce el riesgo de degradación.
  • X-Frame-Options: activado - reduce el clickjacking al impedir la inclusión no deseada en marcos.
  • Referrer-Policy: activado - limita la información de referencia que se envía a otros sitios.
  • X-Content-Type-Options: activado - evita determinados comportamientos de detección de contenido en los navegadores.
  • Permissions-Policy: presente - restringe el acceso a funciones del navegador que no son necesarias.

Señales de refuerzo en tiempo de ejecución

La gestión de sesiones se configura con ajustes que priorizan la seguridad para que las cookies funcionen como deben.

  • session.cookie_secure: activado - las cookies de sesión solo se envían mediante HTTPS.
  • session.cookie_httponly: activado - ayuda a impedir que JavaScript lea las cookies de sesión.
  • session.use_only_cookies: activado - evita que los identificadores de sesión se filtren mediante URL.

La aplicación utiliza PDO para acceder a la base de datos mediante consultas parametrizadas. Esto ayuda a proteger frente a inyecciones SQL al garantizar que los valores se traten como datos y no como parte del propio SQL. También favorece una gestión coherente de errores y patrones de consulta más seguros en todo el código.

Ninguna medida de seguridad es mágica por sí sola, pero juntas estas decisiones reducen vías de ataque habituales y hacen que la aplicación sea más segura en el día a día.